
URLを入れて、無料で簡易診断
公開ページを1回開き、ドメインのメールとDNSの記録も合わせて、外から分かる42項目を自動で確かめます。結果はこの画面に表示します。攻撃にあたる通信は送りません。
確かめる項目の一覧を見る(国際規格 ASVS 5.0 レベル2の253項目との対応)
V1エンコードと無害化
V2入力の検証と業務ロジック
V3Webフロントエンド
V4APIとWebサービス
V5ファイルの扱い
V6認証
V7セッション管理
V8認可
V9自己完結型トークン
V10OAuthとOIDC
V11暗号
V12安全な通信
V13設定
V14データ保護
V15安全なコーディング
V16ログとエラー処理
V17WebRTC
項目の根拠にした規格と指針
項目を OWASP ASVS 5.0 の章の順に並べ、日本の公的な指針の該当箇所を添えています。
こんなときにご相談ください
取引先から、セキュリティ対策の確認を求められた
新しいシステムやサイトを、公開する前に確かめたい
作ってから何年も、点検をしていない
AIやノーコードで作ったアプリを、社外の人にも使わせたい
88.2%大企業のうち、取引先に何らかのセキュリティ対策を取引の条件として求めている割合出典:ミツモア「サプライチェーンセキュリティに関する実態調査(第2回)」2026年10月
診断する内容
むずかしい言葉を使わずに言うと、確かめるのは次の4つです。国際規格 OWASP ASVS 5.0 レベル2の253項目を、この4つに分けています。
画面と通信38項目
通信を、途中でのぞき見されないか
確かめること
- サイトとの通信が、すべて暗号化されているか
- 破られやすい古い暗号を、使ったままにしていないか
- ブラウザに「安全に扱う」ための指示を出しているか
放っておくと入力したパスワードやカード番号を、通信の途中で読み取られるおそれがあります。
主な確かめ方簡易診断(一部)と、攻撃診断
国際規格の対応:ASVS V3・V4・V12
お客様のブラウザ
暗号化した通信
第三者途中では読めない
サーバー
入力と攻撃への強さ47項目
入力欄から、攻撃されないか
確かめること
- 検索欄や問い合わせ欄に、攻撃の文字を入れても動かないか
- 危ないファイルを、アップロードできないか
- 金額や数量を書き換えた注文が、通らないか
放っておくとデータベースの中のお客様の情報を、まとめて抜き取られるおそれがあります。
主な確かめ方攻撃診断(実際に攻撃を試して確かめる)
国際規格の対応:ASVS V1・V2・V5
攻撃の文字を入力
商品を検索' OR 1=1 --検索入力欄
通さない
お客様のデータ
ログインと権限96項目
他人のデータが、見えてしまわないか
確かめること
- パスワードを、何度でも試せるようになっていないか
- URLの番号を変えると、他人の情報が見えないか
- 一般の利用者が、管理者の画面を開けないか
放っておくとほかのお客様の個人情報を見られたり、本人になりすまして操作されたりするおそれがあります。
主な確かめ方ログインしての攻撃診断
国際規格の対応:ASVS V6・V7・V8・V9・V10
Aさんログイン中自分の注文
番号を変える
見えない他人の注文
内部の作り72項目
中の作りに、危ないところがないか
確かめること
- パスワードを、読める形のまま保存していないか
- 鍵やパスワードを、プログラムの中に書き込んでいないか
- 記録(ログ)に、個人情報を残していないか
放っておくと一度入り込まれたときに、被害がシステム全体に広がるおそれがあります。
主な確かめ方ソースコードレビュー(プログラムを読んで確かめる)
国際規格の対応:ASVS V11・V13・V14・V15・V16・V17
- 名前
- 田中 太郎
- パスワード
tanaka1234そのまま読める
- 名前
- 田中 太郎
- パスワード
●●●●●●●●●●読めない形で保存
保存されているデータの中身
このほかに、AWSの設定や、VPN機器などの外部に公開している機器も、追加で確かめられます。
警察庁の調査では、ランサムウェアの侵入経路の6割以上がVPN機器でした(2025年)。
AIやノーコードで作ったアプリも診断します
動いているアプリでも、データの公開設定や権限の抜けが残っていることがあります。社外の人に使ってもらう前に、一度確かめることをおすすめします。
Veracode の調査(2026年10月)では、18のAIモデルが書いたコードの38%に脆弱性がありました。
報告書を渡して終わりにしません
当社はシステムを作る会社です。診断、修正、再診断のサイクルを何度も回し、問題がなくなるまで修正を重ねます。
診断
問題の場所と危険度、直し方を報告します。
修正
当社が直すことも、お客様の開発会社が直すこともできます。
再診断
同じ項目をもう一度調べます。問題が残っていれば、修正に戻ります。
完了
問題がなくなったことを再診断で確かめてから、結果をお渡しします。
当社が作ったシステムを診断するときは、開発と診断の担当者を分けます。
無料相談は月5社まで。修正と再診断の費用は、内容を確かめてからお見積りします。
報告書の見本
お渡しする報告書と同じ形の見本です。見つかった問題を1件ずつ、直す人がそのまま作業できる形で書きます。
- どの画面で、どの手順で起きるか
- 危険度と、放置したときに起きること
- 直し方と、直したあとの再診断の結果
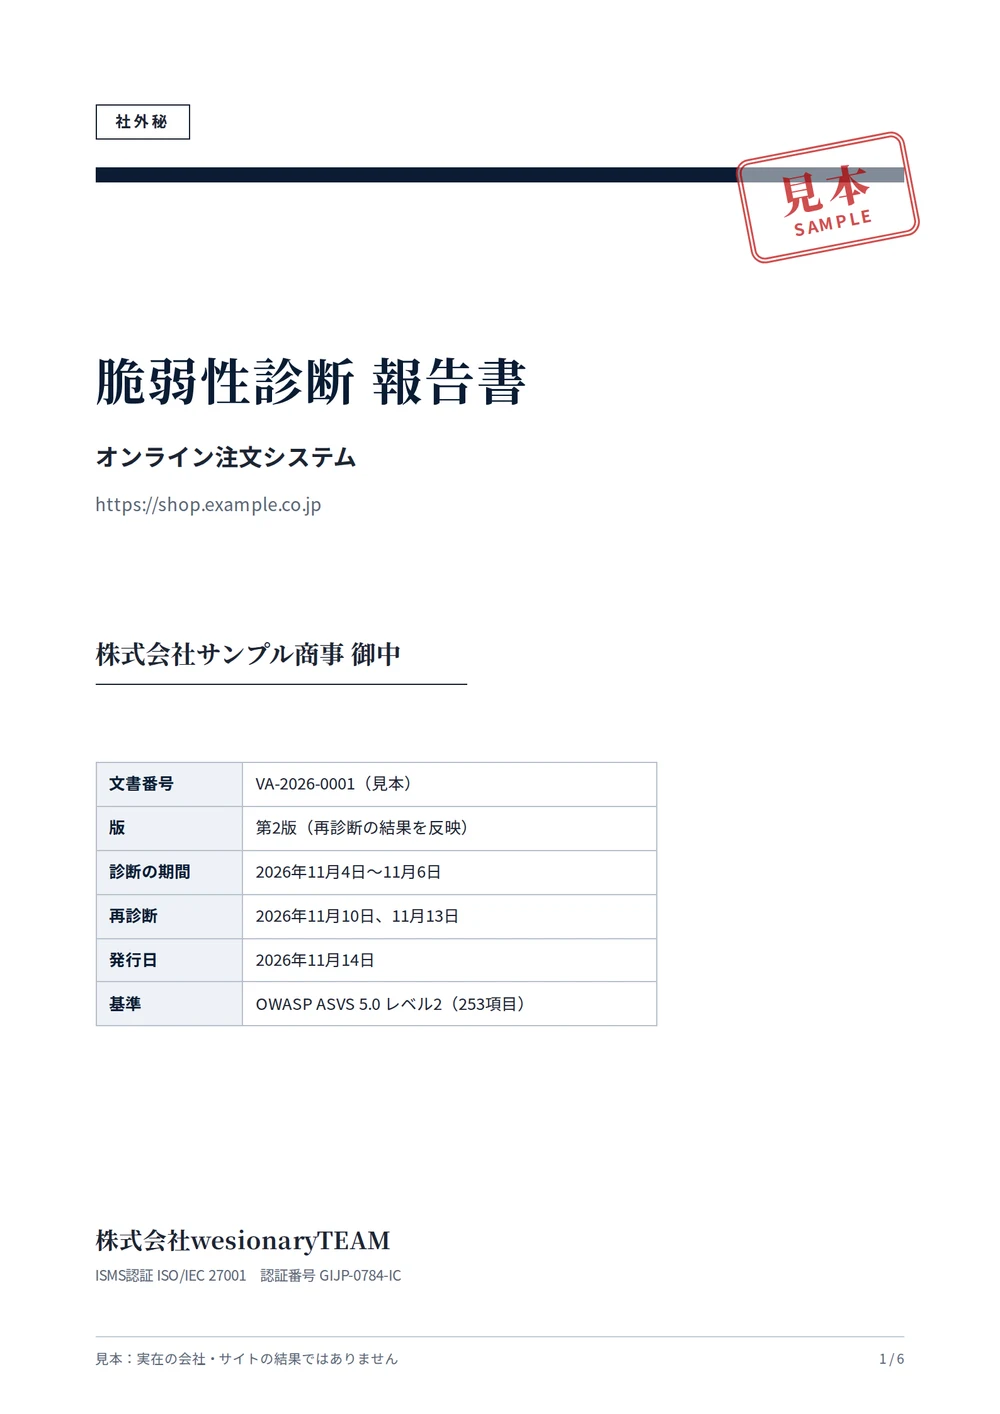
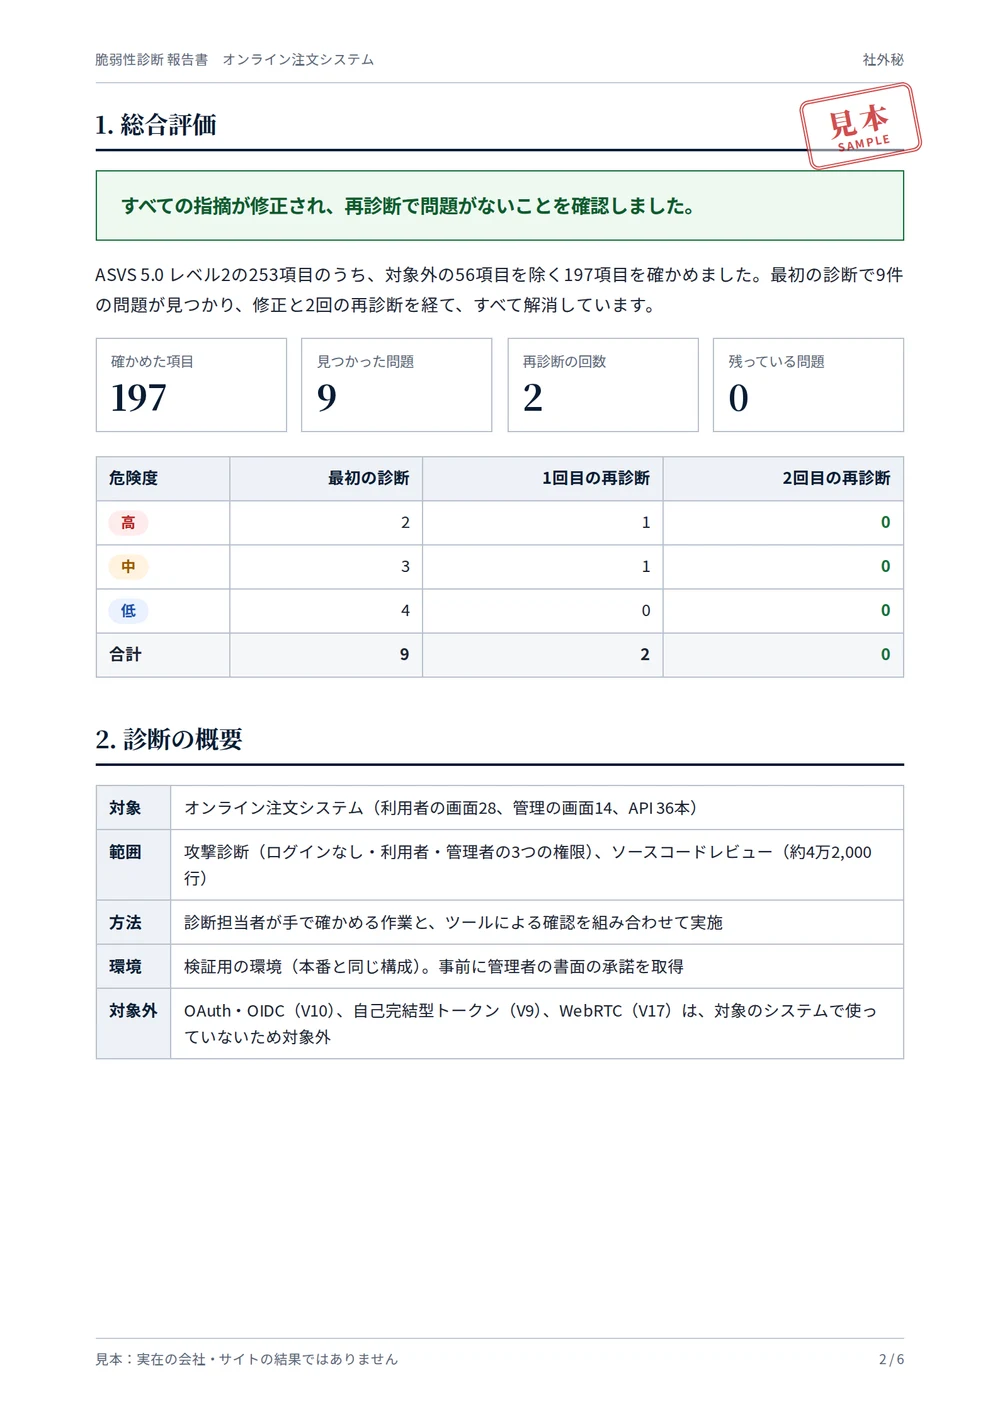

見本です。実在の会社・サイトの結果ではありません。
ほかの方法との違い
診断の方法は、大きく3つあります。当社は、見つけた問題を自社で直せる開発会社です。
| 比べる点 | 自動の診断ツール | 診断専門の会社 | 当社 |
|---|---|---|---|
| 見つけられる問題 | △設定の抜けや、既知の弱点 | ○ログインや権限の抜けまで、人が確かめる | ○ログインや権限の抜けまで、人が確かめる |
| 見つかった問題の修正 | ×自社で直す | ×報告まで。修正は開発会社に別に頼む | ○当社がそのまま直せる |
| 再診断 | △自分でもう一度実行する | △1回までなど、条件つきの例が多い | ○修正のたびに行い、問題がなくなるまでくり返す |
| 相談する相手 | ×なし(結果は自社で読み取る) | △診断会社と開発会社の2社 | ○1社で済む |
| 費用の目安 | ○月数千円から | △手動の診断で数十万円から | ○攻撃診断とソースコードレビューが、それぞれ5万円(税別)から |
| 始め方 | △申し込みと設定 | △見積りの依頼 | ○URLを入れる無料の簡易診断 |
| 診断の実績 | ○多くの利用者がいる | ○診断を専業で行う | △診断は2026年に開始。開発の実績は多数 |
| 預かる情報の管理 | △提供元による | △会社による | ○ISMS認証(ISO/IEC 27001)を取得 |
○できる・十分△一部・条件つき×できない・含まない
ほかの方法の内容は、公開されている料金表や解説をもとにした一般的な例です(当社調べ、2026年11月)。会社やツールによって異なります。当社の修正と再診断の費用は、内容を確かめてからお見積りします。
進め方
無料の簡易診断
URLを入れて、外から分かる設定を自動で確かめます。
無料相談
担当者が結果を説明し、気になっている点と公開の予定を伺います。
範囲と見積り
修正と本診断(攻撃診断・ソースコードレビュー)の範囲を決め、費用と日程をお出しします。
承諾と計画
システムの管理者から書面で承諾をいただき、日時と方法を決めます。
本診断
決めた日時に、攻撃診断とソースコードレビューを行います。止まるおそれのある項目は、事前に相談します。
報告、修正、再診断
報告書で内容を説明し、問題がなくなるまで修正と再診断をくり返します。
費用の目安
簡易診断と無料相談(結果の説明と見積り)は無料です。本診断は、攻撃診断とソースコードレビューがそれぞれ5万円(税別)からです。
有料の費用は、次の4つで変わります。
- 画面の数とAPIの本数
- ログインして確かめる画面と権限の範囲
- ソースコードの量
- AWSの設定や、外部に公開している機器を追加するかどうか
修正の費用は、直す内容を確かめてから別にお見積りします。無料相談は、月5社までお受けします。
まずは無料相談から
簡易診断の結果を担当者が説明し、修正と本診断の見積りをお出しします。
- 簡易診断の結果と、気になっている点を伺います
- 担当者が結果を説明し、修正と本診断の見積りをお出しします
- 攻撃診断の前に、管理者から書面で承諾をいただきます
無料相談は月5社まで。本診断は5万円(税別)から。
よくある質問
診断で、システムが止まることはありますか?
止まるおそれのある項目は、事前に相談して時間帯を決めるか、本番とは別の環境で行います。
ほかの会社が作ったシステムも診断できますか?
できます。システムの管理者から書面で承諾をいただいてから行います。
自動の診断ツールだけと、何が違いますか?
ツールでは見つけにくい権限の抜けや、手順の悪用を、担当者が手で確かめます。
報告書には何が書かれていますか?
見つかった問題ごとに、場所、危険度、再現の手順、直し方を書きます。
診断だけ、修正だけでも頼めますか?
どちらもできます。修正だけのときも、直した後の確認まで行います。
無料の簡易診断と、本診断は何が違いますか?
簡易診断は、公開ページを1回開いて分かる設定を自動で確かめ、攻撃にあたる通信は送りません。本診断では、管理者の承諾をいただいて攻撃と同じ手口で確かめる攻撃診断と、コードを読むソースコードレビューを行います。
費用はどれくらいかかりますか?
簡易診断と無料相談(結果の説明と見積り)は無料で、無料相談は月5社までです。本診断は、攻撃診断とソースコードレビューがそれぞれ5万円(税別)からです。
253項目すべてを、ウェブサイトで自動で診断できますか?
できません。攻撃にあたる通信が要る項目には管理者の承諾が、ログインした後の画面や権限には人の判断が、暗号やログなど外から見えない項目にはソースコードの確認が要るためです。簡易診断で確かめるのは、そのうち19項目です。
ASVSとは何ですか?
OWASPという国際的な非営利団体が定めた、Webアプリのセキュリティ要件の規格です。最新の5.0(2025年5月)は345項目をレベル1〜3に分けており、当社はレベル2までの253項目を基準にしています。
最終更新日: